Formazione sull’intelligenza artificiale: che cosa chiede la legge e come impostarla
Dal 2 febbraio 2025 chi usa l’intelligenza artificiale deve curare l’alfabetizzazione del personale. Che cosa è cambiato con il Digital Omnibus, chi vigila e come costruire un piano di formazione per ruoli.
Ogni impresa che usa sistemi di intelligenza artificiale nella propria attività, compresa la PMI che mette ChatGPT o Copilot a disposizione dei dipendenti, deve adottare misure di alfabetizzazione del personale: lo prevede l’articolo 4 dell’AI Act, in vigore dal 2 febbraio 2025. Dopo il Digital Omnibus è un obbligo di mezzi: nessun certificato né livello minimo garantito per ciascuna persona, ma iniziative proporzionate a ruoli e rischi, documentate internamente. Da agosto 2026 vigilano le autorità nazionali. In pratica servono un piano per ruoli, un registro e aggiornamenti quando cambiano gli strumenti.
Perché la formazione sull’IA non è più facoltativa?
L’articolo 4 del Regolamento (UE) 2024/1689, l’AI Act, riguarda due figure: i fornitori, cioè chi sviluppa un sistema, o lo fa sviluppare, e lo immette sul mercato o lo mette in servizio con il proprio nome o marchio, e i deployer, cioè chi usa un sistema di IA sotto la propria autorità nell’ambito di un’attività professionale. Un’azienda che fa scrivere offerte, riassumere documenti o tradurre testi con un assistente generativo è un deployer, anche se lo strumento è un servizio standard in abbonamento.
La Commissione europea lo dice in modo esplicito nelle sue domande e risposte sull’alfabetizzazione: un’impresa i cui dipendenti usano ChatGPT per testi pubblicitari o traduzioni rientra nell’obbligo, e il personale va informato dei rischi specifici dello strumento, come le allucinazioni.
L’obbligo non riguarda solo i dipendenti: l’articolo parla anche delle altre persone che usano i sistemi per conto dell’impresa, e secondo la Commissione vi possono rientrare collaboratori e fornitori di servizi.
Che cosa è cambiato con il Digital Omnibus?
Nella versione originale, fornitori e deployer dovevano adottare misure per garantire nella misura del possibile un livello sufficiente di alfabetizzazione del personale.
Il 19 novembre 2025 la Commissione aveva proposto, con il Digital Omnibus sull’IA, di togliere l’obbligo alle imprese e trasformarlo in un impegno di Commissione e Stati membri a promuovere l’alfabetizzazione. Il testo finale, il Regolamento (UE) 2026/1744, pubblicato nella Gazzetta ufficiale dell’Unione il 24 luglio e in vigore dal 27 luglio 2026, ha scelto una via intermedia:
- l’obbligo resta in capo a fornitori e deployer, che devono adottare misure per sostenere lo sviluppo dell’alfabetizzazione, tenendo conto di conoscenze tecniche, esperienza, istruzione, formazione e contesto d’uso;
- non è richiesto di garantire un livello specifico di alfabetizzazione di ciascuna persona;
- Commissione e Stati membri devono sostenere e facilitare questi sforzi, in particolare per le PMI.
Resta fermo un obbligo più stringente per chi usa sistemi ad alto rischio: la sorveglianza umana va affidata a persone con competenza, formazione e autorità adeguate. Per i sistemi dell’allegato III, tra cui quelli usati per selezionare e valutare il personale, queste regole si applicano dal 2 dicembre 2027.
Che cosa indica la Commissione nelle sue FAQ?
Le domande e risposte della Commissione, aggiornate il 27 luglio 2026 per tenere conto del nuovo testo, chiariscono diversi punti pratici:
- nessun certificato: basta un registro interno delle attività di formazione e delle altre iniziative;
- nessun obbligo di misurare il livello di conoscenza dei dipendenti;
- un contenuto minimo: una comprensione generale di che cos’è l’IA, la consapevolezza del ruolo dell’organizzazione (fornitore o deployer), la valutazione dei rischi dei sistemi usati e, su questa base, azioni mirate che includano aspetti giuridici ed etici;
- un approccio basato sul rischio, con livelli di dettaglio diversi a seconda delle persone;
- i manuali non bastano: in molti casi limitarsi a far leggere le istruzioni d’uso del sistema può risultare inefficace;
- nessuna struttura obbligatoria: non è richiesto un responsabile dell’IA né un comitato dedicato.
Chi vigila e che cosa si rischia?
L’applicazione dell’articolo 4 spetta alle autorità nazionali di vigilanza del mercato, e secondo la Commissione le regole su vigilanza ed esecuzione si applicano da agosto 2026. In Italia la legge 132/2025 designa l’Agenzia per la cybersicurezza nazionale come autorità di vigilanza del mercato, con poteri ispettivi e sanzionatori, ferme le competenze di Banca d’Italia, Consob e Ivass nei rispettivi settori. I decreti legislativi di adeguamento all’AI Act sono stati approvati in via definitiva dal Consiglio dei ministri il 4 agosto 2026.
L’AI Act non fissa un importo specifico per la violazione dell’articolo 4: le regole sulle sanzioni per gli operatori spettano agli Stati membri. La Commissione indica che ogni misura deve essere proporzionata al caso, alla gravità e all’intenzionalità, e che un intervento è più probabile quando un incidente dimostra che le persone non erano state formate e guidate in modo adeguato. Chi subisce un danno, inoltre, può agire secondo il diritto nazionale.
Il rischio concreto, quindi, non è tanto un’ispezione sulla formazione, quanto dover dimostrare, dopo un errore, di aver fatto il necessario.
E la legge italiana che cosa aggiunge?
La legge 23 settembre 2025, n. 132 precisa all’articolo 3 di non introdurre nuovi obblighi rispetto all’AI Act. Sulla formazione contiene due indirizzi: l’articolo 12 istituisce presso il Ministero del lavoro un Osservatorio sull’adozione dell’IA nel mondo del lavoro, che promuove la formazione di lavoratori e datori di lavoro; l’articolo 24 delega il Governo a prevedere percorsi di alfabetizzazione e formazione sull’uso dei sistemi di IA, anche da parte di ordini professionali e associazioni di categoria.
Formazione e informativa sono adempimenti distinti: l’articolo 11 obbliga il datore di lavoro a informare i lavoratori quando usa sistemi decisionali o di monitoraggio automatizzati. Il quadro complessivo è descritto nell’articolo su AI Act e legge italiana per le PMI.
Come si imposta un piano di formazione per ruoli?
Il punto di partenza è una ricognizione: quali strumenti di IA sono in uso, compresi quelli integrati in gestionali, CRM e suite d’ufficio, chi li usa, per quali attività e con quali dati. Poi si distinguono almeno tre gruppi.
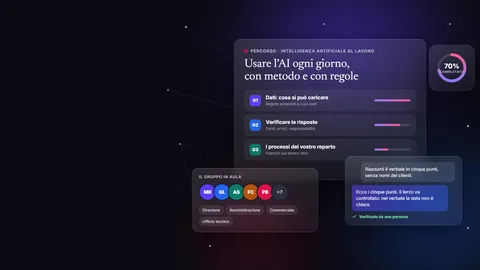
La direzione. Decide quali strumenti adottare e quali rischi accettare. Le servono una comprensione realistica di che cosa i modelli sanno fare e dove sbagliano, un quadro degli obblighi (AI Act, protezione dei dati, trasparenza verso i clienti) e i criteri per valutare le proposte dei fornitori. Il formato più efficace è un workshop breve sui processi dell’azienda.
Chi usa gli strumenti ogni giorno. È il gruppo più numeroso e quello in cui si concentra il rischio operativo. I contenuti essenziali sono tre: quali dati non inserire e in quali strumenti, secondo i criteri della guida sui dati aziendali da non caricare nell’IA; come verificare le risposte, soprattutto cifre, nomi e riferimenti normativi o contrattuali; come applicare i casi d’uso del proprio reparto, con esercitazioni sui compiti reali.
Chi gestisce dati, sistemi e fornitori. Informatica, privacy, acquisti, risorse umane. Servono competenze su contratti e trattamento dei dati, account aziendali, conservazione delle conversazioni, gestione degli incidenti e trasparenza dei chatbot rivolti ai clienti. Chi usa software per selezionare o valutare il personale deve prepararsi alla sorveglianza umana richiesta per i sistemi ad alto rischio.
A questi gruppi si aggiungono i collaboratori esterni che lavorano con gli strumenti dell’azienda e i nuovi assunti. Nei percorsi di formazione sull’intelligenza artificiale per aziende che seguiamo, il piano si aggiorna ogni volta che entra in uso uno strumento nuovo o cambia una regola interna.
Che cosa conviene documentare?
Il registro deve permettere di rispondere a una domanda semplice: chi ha ricevuto quali indicazioni, su quali strumenti e quando. Per ogni iniziativa bastano data, durata e formato; partecipanti e ruolo; contenuti e strumenti trattati; materiali consegnati, compresa la policy interna con la presa visione; aggiornamenti e sessioni per i nuovi ingressi.
La policy è il complemento naturale del registro: fissa le regole che la formazione spiega. Come scriverne una applicabile è descritto nell’articolo sulle regole d’uso dell’intelligenza artificiale in azienda.
Quali errori si vedono più spesso?
Il corso generico una tantum. Una mattinata uguale per tutti sugli strumenti più noti, senza seguito. Permette di dire di aver fatto qualcosa, ma non cambia il modo di lavorare e ignora i rischi dei singoli ruoli, che sono proprio ciò che la norma chiede di considerare.
I prompt senza regole sui dati. Insegnare a ottenere risposte migliori senza dire che cosa non va mai inserito spinge le persone a caricare contratti, dati di clienti e documenti riservati, spesso da account personali.
La formazione riservata agli entusiasti. Chi è già curioso partecipa, chi usa gli strumenti di nascosto no, mentre l’obbligo riguarda tutti.
Il piano mai aggiornato. Un programma fermo da un anno descrive funzioni che non esistono più e ignora quelle nuove.
In sintesi
- Dal 2 febbraio 2025 l’articolo 4 dell’AI Act chiede a fornitori e deployer, quindi anche alla PMI che usa ChatGPT o Copilot, di curare l’alfabetizzazione del personale.
- Con il Digital Omnibus, in vigore dal 27 luglio 2026, l’obbligo resta ma diventa di mezzi: nessun livello minimo garantito per ciascuna persona.
- La Commissione non richiede certificati: basta un registro interno, con contenuti proporzionati a ruoli e rischi.
- Da agosto 2026 vigilano le autorità nazionali; in Italia l’autorità di vigilanza del mercato è l’Agenzia per la cybersicurezza nazionale.
- Un piano efficace distingue direzione, utilizzatori quotidiani e chi gestisce dati e fornitori, e si aggiorna quando cambiano gli strumenti.
Domande frequenti
Una PMI che usa solo ChatGPT deve formare i dipendenti?
Sì. Chi usa un sistema di IA nella propria attività professionale è un deployer ai sensi dell’AI Act, e la Commissione cita proprio l’esempio dei dipendenti che usano ChatGPT per scrivere o tradurre: vanno informati dei rischi specifici dello strumento, a partire dalle allucinazioni.
Serve un attestato o un ente di formazione accreditato?
No. La Commissione chiarisce che non serve alcun certificato e che l’impresa può tenere un registro interno delle iniziative svolte. Non è richiesto nemmeno un formato particolare: aula, e-learning, workshop o affiancamento vanno scelti in base al contesto.
Quante ore di formazione servono per rispettare l’AI Act?
La norma non fissa un monte ore. Conta che le iniziative siano adeguate alle conoscenze delle persone, ai sistemi usati e ai rischi: chi usa un assistente per le bozze di testo ha bisogno di meno di chi lavora con dati personali o con software che incidono su decisioni riguardanti persone.
Il Digital Omnibus ha cancellato l’obbligo di formazione?
No. La Commissione aveva proposto di trasferirlo a istituzioni europee e Stati membri, ma il testo approvato lo ha mantenuto in capo a fornitori e deployer, eliminando l’obbligo di garantire un livello specifico per ciascuna persona. Per chi usa sistemi ad alto rischio resta la formazione di chi esercita la sorveglianza umana.
Impostare un piano proporzionato ai ruoli, con un registro semplice e contenuti costruiti sul lavoro reale dei reparti, è il punto di partenza dei corsi per team, dei workshop per la direzione e dell’affiancamento sul lavoro descritti nella pagina dedicata alla formazione sull’intelligenza artificiale per aziende e dipendenti.
Fonti
- Regolamento (UE) 2024/1689 (AI Act), EUR-Lex
- Regolamento (UE) 2026/1744 (Digital Omnibus sull’IA), EUR-Lex
- Commissione europea, AI Literacy – Questions & Answers, aggiornamento del 27 luglio 2026
- Commissione europea, AI Omnibus enters into force
- Parlamento europeo, Legislative Train Schedule: Digital Omnibus on AI
- Gazzetta Ufficiale, legge 23 settembre 2025, n. 132
- Governo italiano, comunicato stampa del Consiglio dei ministri n. 185 del 4 agosto 2026
 ApprofondisciConsulenza sull’intelligenza artificialeCapire dove l’intelligenza artificiale fa risparmiare tempo e denaro, scegliere gli strumenti giusti e introdurli con regole chiare, senza fermare l’azienda.
Luca Bartolini
Consulente per le imprese su intelligenza artificiale, sicurezza informatica, criptovalute e marketing. Dirige Strategic, società di San Marino.
Il profilo